Caido Proxy · Claude Code MCP · AI-Driven Pentest · Ubuntu 24.04 LTS

Caido + IA no
modo agêntico.

Claude Code + Caido MCP + 875 Workflows de Skill + 51 Agentes Especialistas_

Monte um ambiente profissional de pentest web onde a IA intercepta tráfego, executa workflows de exploração e grava findings automaticamente — enquanto você foca em pensar como atacante.

875
Workflows de skill
51
Agentes especialistas
66
Ferramentas MCP
+60
Páginas de guia
100%
Em português

Como o ecossistema funciona

O Claude Code é o orquestrador central. Ele lê os 875 workflows de skill como referência e delega tarefas para 51 agentes especialistas, que interagem com o Caido via protocolo MCP (66 ferramentas) para analisar o tráfego capturado em tempo real.

Claude Code v2.1
Orquestrador Central
Caido MCP Server
66 ferramentas · localhost:8080
Workflows de Skill
875 workflows · Defensivas + Ofensivas
51 Agentes Especialistas
web-hunter · recon-advisor · exploit-chainer…
findings.sh
SQLite por cliente · persistência entre sessões

O que está dentro do guia

Mais de 60 páginas com instalação passo a passo, fluxo completo de pentest, troubleshooting documentado e todos os comandos validados em Ubuntu 24.04 LTS.

01

Contas e pré-requisitos

Tudo que você precisa criar e instalar antes de rodar o primeiro comando. Sem surpresas no meio do caminho.

Claude Pro/Team Caido Free Ubuntu 24.04
02

Instalação completa

Claude Code, Caido Proxy, MCP Server, 875 Workflows de Skill e 51 Agentes Especialistas — em ordem, sem dependência quebrada.

Node.js 20+ Go 1.20+ AppImage
03

875 Workflows de skill

875 workflows completos: rotinas defensivas (MITRE) + técnicas ofensivas essenciais (SQLi, XSS, SSRF, SSTI, IDOR e mais).

Red Team MITRE ATT&CK Forensics
04

51 Agentes especialistas

web-hunter, recon-advisor, exploit-chainer, report-generator e mais. 51 especialistas autônomos ativados por intenção natural — sem comandos específicos.

51 Especialistas Auto-routing
05

findings.sh por cliente

Banco SQLite que persiste vulnerabilidades entre sessões. Cada engajamento isolado. Relatório HTML em um comando.

SQLite CVSS HTML Report
06

Troubleshooting real

Os erros mais comuns documentados com causa e solução exata. Nenhum "não sei por quê parou de funcionar".

token error libfuse2 HTTPQL

Fluxo do dia a dia — em 6 comandos

bash — ~/Documentos
# 1. Abrir o Caido Proxy
$ caido

# 2. Confirmar conexão MCP
$ curl -s -o /dev/null -w '%{http_code}' http://localhost:8080
200

# 3. Ativar o engajamento do cliente
$ export PENTEST_AI_ENGAGEMENT="cliente-a"

# 4. Abrir o Claude Code
$ cd ~/Documentos && claude

# 5. Verificar MCP conectado
caido: caido-mcp-server serve ✓ Connected — Tools: 66 tools

# 6. Descrição em linguagem natural — o agente roteia automaticamente
> Meu escopo autorizado é app.clientea.com.br. Mapeia os endpoints
e identifica vetores de ataque usando o recon-advisor.

✓ recon-advisor ativado · 47 endpoints mapeados · 3 vetores identificados

Evidências reais: a stack operando na prática

Capturas autênticas de um engajamento web real. Sem simulações ou prints conceituais: veja o Caido Proxy interceptando e manipulando requisições HTTP, o Claude Code executando probes de injeção em terminal e subagentes especialistas confirmando vulnerabilidades críticas e gerando persistência contínua na matriz OWASP WSTG.
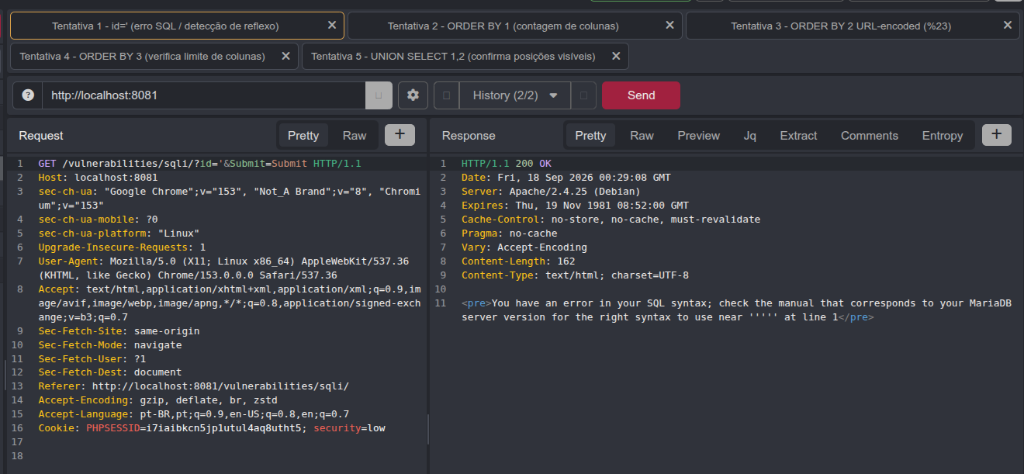
caido://replay/sqli/probe-86
✓ 200 OK · MariaDB
Interface do Caido Proxy exibindo Request e Response de SQLi via MCP
Clique para ampliar
Caido Proxy MCP · Request #86

Interceptação & Manipulação de Requisições via MCP

O Claude Code pilota o Caido Proxy via MCP Server (66 ferramentas). Ele injeta a aspa simples no endpoint vulnerável, recebe a resposta HTTP 200 com a sintaxe de erro MariaDB e analisa a anomalia sem precisar alternar manualmente para o browser.
Caido Replay HTTP 200 MariaDB Error 66 MCP Tools
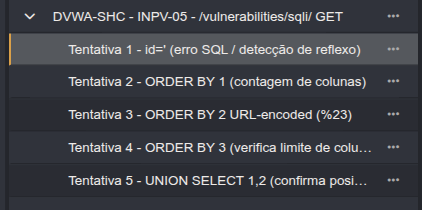
caido://replay/sessions/dvwa-inpv-05
✓ 5 Probes Catalogadas
Sessão organizada de tentativas de injeção SQL no Caido Replay
Clique para ampliar
Caido Proxy MCP · Replay Session

Catálogo Estruturado de Tentativas na Sessão do Proxy

Organização cirúrgica gerada pela IA: cada requisição é identificada no Caido com sua finalidade exata (detecção de reflexo, ORDER BY 1 a 3 para contagem de colunas e UNION SELECT 1,2 para posições visíveis).
Auditoria Forense ORDER BY Probing UNION Test Caido Collections
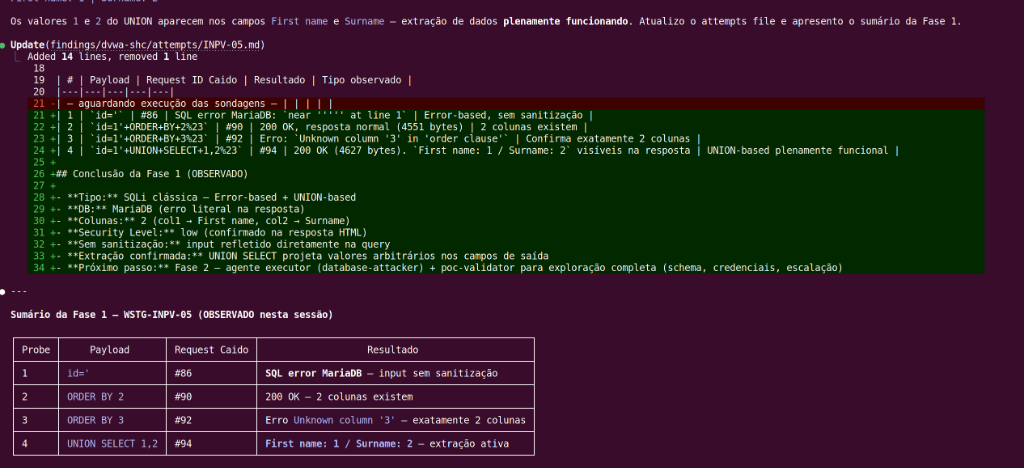
bash — claude-code · findings/attempts/INPV-05.md
✓ Fase 1 Concluída
Claude Code no terminal com tabela de probes SQLi e hand-off de agentes
Clique para ampliar
Exploração por Agentes · Terminal Claude Code

Extração UNION-based & Roteamento para Database-Attacker

O Claude Code confirma campos visíveis de extração, compila o sumário da Fase 1 em markdown estruturado com IDs de requests do Caido e transfere a execução para os subagentes database-attacker e poc-validator para extração e escalação.
database-attacker poc-validator UNION SELECT Markdown Persistente
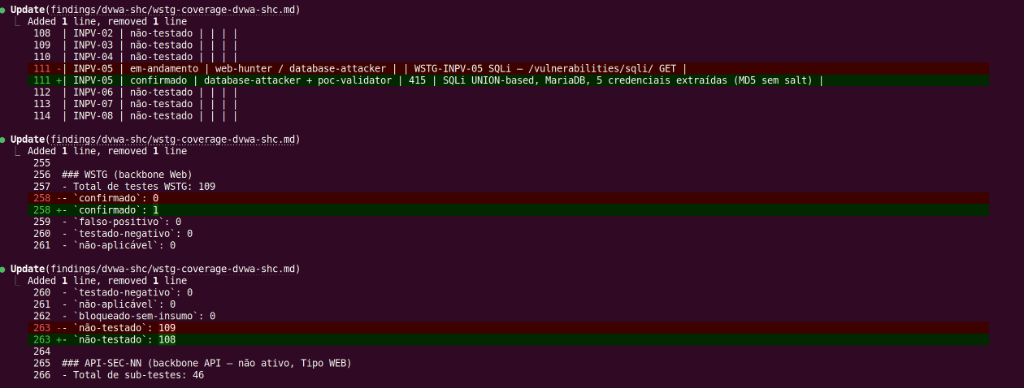
git diff — findings/wstg-coverage.md
✓ 109 Testes WSTG
Atualização em tempo real de arquivo markdown de cobertura OWASP WSTG
Clique para ampliar
PoC & Matriz WSTG · OWASP Backbone

Acompanhamento Contínuo da Matriz OWASP WSTG

Cada teste executado pela stack atualiza imediatamente a matriz wstg-coverage.md com contadores de confirmado, falso-positivo, testado-negativo e não-testado. Seus relatórios ficam prontos durante o teste, nunca depois.

OWASP WSTG Rastreabilidade Diff Git Zero Falso-Positivo

Para quem é esse guia?

✓ É para você se...

  • Trabalha com pentest web ou red team
  • Quer escalar a velocidade dos seus engajamentos
  • Usa Ubuntu ou Linux como ambiente principal
  • Quer aprender IA agêntica aplicada a segurança
  • Busca material técnico sério em português
  • Tem conta Claude Pro ou Team

✗ Não é para você se...

  • Espera automatizar 100% sem entender o que acontece
  • Nunca fez um teste de intrusão web
  • Usa Windows como ambiente principal
  • Quer receita de bolo sem contexto técnico

O que você vai ter ao final

✓

Ambiente completo rodando no Ubuntu 24.04 com Claude Code + Caido integrados

✓

875 workflows de skill — defensivas MITRE + ofensivas red team

✓

51 agentes especialistas com roteamento automático por intenção

✓

Banco de findings por cliente — dados nunca se misturam entre engajamentos

✓

Fluxo completo: recon → exploração → encadeamento → relatório HTML

✓

Troubleshooting documentado para os erros mais comuns do ambiente

✓

Links dos projetos totalmente atualizados e validados em setembro de 2026

✓

Checklist de inicialização para usar toda sessão sem esquecer nada

Acesso ao guia

🔴 Preço de Lançamento
R$197

Pagamento único · Acesso vitalício · PDF completo

  • Guia completo — mais de 60 páginas (PDF)
  • 875 workflows de skill — links dos repositórios oficiais
  • 51 agentes especialistas — links dos repositórios oficiais
  • Checklist de inicialização diária
  • Troubleshooting documentado
  • Links dos projetos totalmente atualizados (validado em setembro 2026)
  • Atualizações futuras do guia
Quero o guia agora — R$197

Pagamento seguro via Kiwify

Perguntas frequentes

Precisa ter experiência em pentest?
Sim. Este guia é voltado para profissionais que já conhecem os fundamentos de pentest web — não é um curso de iniciantes. Se você já fez testes de intrusão, vai aproveitar 100% do conteúdo.
Funciona no Windows ou macOS?
O guia foi validado no Ubuntu 24.04 LTS com links dos projetos atualizados em setembro de 2026. Comandos de instalação foram testados nesse sistema. Em outras distros Linux o caminho é parecido, mas no Windows e macOS alguns passos podem variar.
Preciso pagar pelo Claude?
Sim. O Claude Code requer uma conta Claude.ai com plano Pro ou Team. O plano Free não funciona com Claude Code. O Caido Proxy pode ser usado na versão gratuita.
O guia vai ser atualizado?
Sim. Quem comprar o guia recebe as atualizações futuras sem custo adicional via plataforma Kiwify.
O que são os agentes especialistas e os workflows de skill?
Workflows de skill são rotinas de análise estruturadas (são 875 workflows) que o Claude Code lê como referência para executar tarefas de segurança. Agentes especialistas são 51 subagentes autônomos (web-hunter, recon-advisor, exploit-chainer) que o Claude aciona automaticamente baseado na sua intenção descrita em linguagem natural.

Veja a arquitetura no GitHub

O repositório oficial apresenta a arquitetura do projeto, como os componentes se conectam e o que o ambiente entrega. É uma vitrine técnica — os scripts, configurações e o guia completo são exclusivos para compradores.

Ver no GitHub Star no projeto
github.com/kernelkill/CaidoAIDriven
README.md — visão geral do projeto
ARCHITECTURE.md — como os componentes se conectam
COMPONENTS.md — 875 workflows · 51 agentes · 66 ferramentas
/guia-completo — 🔒 exclusivo para compradores
/scripts — 🔒 exclusivo para compradores

// pronto para começar?

Monte seu arsenal hoje.

66 ferramentas MCP. 51 agentes especialistas. 875 workflows de skill. Guia com mais de 60 páginas. Um guia que você segue uma vez e usa para sempre.

Quero o Guia — R$197